


Ein Trojanisches Pferd ist eine Art Schadsoftware (Malware) , die sich als legitimes Programm oder Datei tarnt, um Benutzer zur Installation zu verleiten.
Was ist ein Trojanisches Pferd?
Ein Trojaner ist eine Schadsoftware, die Benutzer über ihre wahren Absichten täuschen soll. Er tarnt sich typischerweise als legitimes Programm oder Datei und verleitet Benutzer so zum Herunterladen oder Ausführen. Nach der Installation kann der Trojaner verschiedene schädliche Aktionen ausführen, wie beispielsweise vertrauliche Informationen stehlen, Hintertüren für unbefugten Zugriff schaffen oder dem Angreifer sogar die vollständige Kontrolle über das betroffene System ermöglichen.
Im Gegensatz zu Viren oder Würmern repliziert oder verbreitet sich ein Trojaner nicht selbstständig. Stattdessen ist er auf eine Benutzeraktion angewiesen, beispielsweise das Öffnen eines E-Mail-Anhangs oder das Herunterladen eines scheinbar harmlosen Programms. Seine betrügerische Natur macht ihn besonders gefährlich, da er oft unentdeckt bleibt und dem Zielsystem oder -netzwerk erheblichen Schaden zufügt.
Trojaner werden häufig zur Unterstützung von Cyberangriffen wie Datendiebstahl, Spionage oder Sabotage eingesetzt und stellen somit eine ernsthafte Bedrohung sowohl für einzelne Benutzer als auch für Organisationen dar.
Ist ein Trojaner ein Virus oder eine Malware?
Ein Trojanisches Pferd wird als Malware und nicht als Virus eingestuft. Obwohl sowohl Viren als auch Trojaner schädliche Software sind, unterscheiden sie sich in ihrer Funktionsweise. Ein Virus kann sich selbst replizieren und auf andere Dateien oder Systeme übertragen, oft ohne Benutzerinteraktion.
Im Gegensatz dazu repliziert oder verbreitet sich ein Trojaner nicht von selbst. Er verlässt sich darauf, Benutzer zu täuschen und sie auszuführen, indem er sich als legitime Software ausgibt. Nach der Installation kann der Trojaner bösartige Aktionen ausführen, z. B. Daten stehlen oder Hintertüren erstellen. Für die Erstinstallation ist jedoch die Beteiligung des Benutzers erforderlich, was ihn von sich selbst verbreitenden Viren unterscheidet.
Wie funktioniert ein Trojanisches Pferd?
Ein Trojanisches Pferd infiltriert und kompromittiert ein System mithilfe einer Reihe irreführender Schritte:
- Verkleidung und Lieferung. Der Trojaner ist als legitime Datei oder Software getarnt, beispielsweise als E-Mail-Anhang, herunterladbare App oder Dokument. Er wird häufig verbreitet durch Phishing E-Mails, bösartige Websites oder sogar vertrauenswürdige Filesharing-Plattformen.
- Benutzerinteraktion. Der Benutzer wird dazu verleitet, den Trojaner herunterzuladen oder auszuführen, weil er glaubt, er sei harmlos oder nützlich. Diese Aktion ist von entscheidender Bedeutung, da sich der Trojaner ohne das Eingreifen des Benutzers nicht verbreiten oder aktivieren kann.
- Ausführung und Installation. Nach der Ausführung installiert sich der Trojaner auf dem System und versteckt sich dabei oft im Hintergrund, ohne Verdacht zu erregen. Er kann seine Präsenz verschleiern, indem er Systemdateien ändert oder legitime Prozesse verwendet, um seine Aktivität zu verbergen.
- Böswillige Handlungen. Nach der Installation führt der Trojaner seine beabsichtigten bösartigen Aktivitäten aus. Diese Aktionen können sehr unterschiedlich sein und beispielsweise vertrauliche Informationen (Passwörter, Kreditkartendaten) stehlen, Hintertüren für den Fernzugriff öffnen oder zusätzliche Malware herunterladen.
- Laufende Kontrolle oder Beschädigung. Je nach Einsatzzweck kann der Trojaner Angreifern ermöglichen, das infizierte System kontinuierlich zu kontrollieren, Benutzeraktivitäten zu überwachen oder das System für weitere Angriffe zu nutzen (z. B. als Teil einer Botnet). Es kann auch direkte Schäden verursachen, indem Dateien beschädigt oder der Systembetrieb gestört wird.
Geschichte des Trojanischen Pferdes
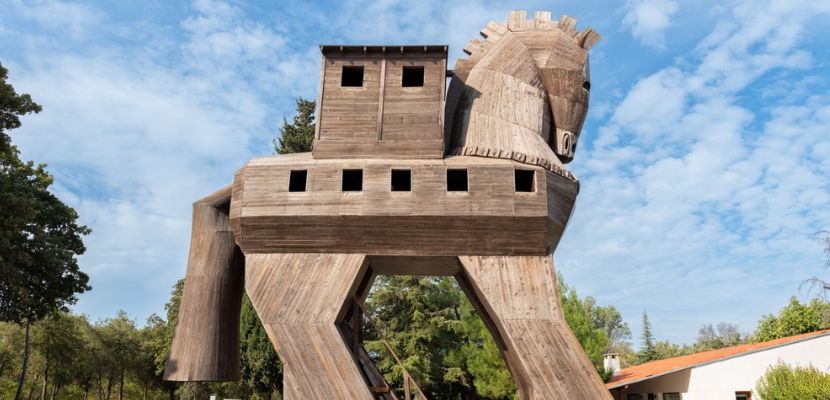
Das Konzept des Trojanischen Pferdes hat seine Wurzeln in der griechischen Mythologie, wo ein hölzernes Pferd benutzt wurde, um in die Stadt Troja einzudringen. In der Welt der Cybersicherheit wurde der Begriff erstmals in den 1970er-Jahren auf Computerprogramme angewendet, als frühe Formen von Schadsoftware begannen, Benutzer zur Ausführung schädlichen Codes zu verleiten.
Im Laufe der Jahre entwickelten sich Trojaner von einfachen Streichen zu hochentwickelter Schadsoftware, die von Cyberkriminellen und Hackern für Spionage, Datendiebstahl und Systemsabotage eingesetzt wird. Bekannte Beispiele sind der Zeus-Trojaner, der zum Diebstahl von Bankdaten verwendet wurde, und modernere Varianten, die groß angelegte Angriffe auf Einzelpersonen und Organisationen ermöglichen.
Trojanische Pferde sind nach wie vor eine der am weitesten verbreiteten und gefährlichsten Formen von Schadsoftware. Sie nutzen das Vertrauen und die Neugier von Menschen aus, um sich unbefugten Zugriff auf Systeme zu verschaffen.
Beispiele für Trojaner-Angriffe
Trojanerangriffe waren für einige der bedeutendsten Datenpannen der Geschichte verantwortlich. Diese Angriffe nutzen das Vertrauen der Nutzer aus, indem sie sich oft als legitime Software tarnen und nach der Installation schwerwiegenden Schaden anrichten. Nachfolgend einige Beispiele:
- Zeus-Trojaner. Zeus, einer der berüchtigtsten Trojaner, wurde zum Diebstahl von Bankdaten verwendet, indem er Tastatureingaben aufzeichnete und vertrauliche Daten an Angreifer sendete. Der Trojaner infizierte Millionen von Computern weltweit und ermöglichte massiven Finanzbetrug.
- Emotet. Ursprünglich ein Banking-Trojaner, entwickelte sich Emotet zu einer äußerst vielseitigen Malware, die sich verbreiten kann Ransomware und andere Schadsoftware. Es verbreitete sich über Phishing-E-Mails und ermöglichte Angreifern den Fernzugriff auf infizierte Systeme.
- Remote-Access-Trojaner (RATs). Trojaner wie DarkComet oder BlackShades ermöglichten Angreifern die Fernsteuerung der Computer der Opfer, sodass sie ohne das Wissen des Benutzers Dateien stehlen, Aktivitäten überwachen und sogar Webcams aktivieren konnten.
Arten von Trojanern
Es gibt verschiedene Trojaner-Typen, die jeweils unterschiedliche schädliche Aktivitäten auf einem infizierten System ausführen. Hier sind einige häufige Trojaner-Typen:
- Backdoor-Trojaner. Diese Trojaner erstellen eine Hintertür in das System des Opfers, über die Angreifer den Computer fernsteuern können, ohne dass der Benutzer davon etwas weiß. Sobald der Angreifer die Kontrolle hat, kann er Daten stehlen, weitere Malware installieren oder das System für weitere Angriffe verwenden.
- Banking-Trojaner. Banking-Trojaner wie Zeus und Emotet sind darauf ausgelegt, vertrauliche Finanzdaten wie Online-Banking-Zugangsdaten, Kreditkartennummern und Anmeldedaten zu stehlen. Sie verwenden häufig Techniken wie Keylogging oder die Umleitung von Benutzern auf gefälschte Bank-Websites, um Daten zu erfassen.
- Remote-Access-Trojaner (RATs). RATs ermöglichen Angreifern die Fernsteuerung eines infizierten Systems, oft ohne dass der Benutzer davon Kenntnis hat. Diese Steuerung kann den Zugriff auf Dateien, das Erstellen von Screenshots, das Einschalten von Webcams oder sogar die Überwachung von Echtzeitaktivitäten umfassen. DarkComet und BlackShades sind bekannte RAT-Beispiele.
- Infostealer-Trojaner. Diese Trojaner sind darauf ausgelegt, vertrauliche Informationen von einem infizierten System zu sammeln, wie etwa Passwörter, Browserverläufe, E-Mail-Anmeldedaten und andere persönliche Daten. Die gestohlenen Daten werden dann an den Angreifer zurückgesendet, der sie für böswillige Zwecke verwenden kann.
- Downloader-Trojaner. Diese Trojaner richten selbst keinen Schaden an, sondern sind darauf ausgelegt, andere Schadsoftware auf das System des Opfers herunterzuladen und zu installieren. Sobald der Trojaner Zugriff erlangt, kann er zusätzliche Malware wie Ransomware oder Spyware.
- DDoS-Trojaner (Distributed Denial of Service)Diese Trojaner infizieren Computer und nutzen sie für DDoS-Angriffe. Sobald eine große Anzahl von Computern infiziert ist, überfluten sie die Zielwebsite oder das Zielnetzwerk mit Datenverkehr, überlasten es und führen dazu, dass es offline geht.
- Ransomware-Trojaner. Diese Trojaner, auch Ransomware genannt, verschlüsseln die Dateien des Opfers oder sperren sie vollständig aus ihrem System. Der Angreifer verlangt dann ein Lösegeld, um den Zugriff auf die Dateien oder das System wiederherzustellen.
- Spyware-Trojaner. Diese Trojaner überwachen unbemerkt die Aktivitäten eines Benutzers und sammeln Informationen wie Surfgewohnheiten, Tastatureingaben und andere persönliche Daten. Diese Informationen werden häufig an Dritte verkauft oder für gezielte Angriffe verwendet.
Wie identifiziere/erkenne ich ein Trojanisches Pferd?
Aufgrund der betrügerischen Natur eines Trojaners kann es schwierig sein, ihn zu identifizieren oder zu erkennen. Es gibt jedoch mehrere Anzeichen und Methoden, die hilfreich sein können:
- Ungewöhnliches Systemverhalten. Ein Trojaner kann dazu führen, dass das System deutlich langsamer wird, abstürzt oder häufiger einfriert als üblich. Unerklärliche Spitzen in CPU oder die Speichernutzung können auch auf bösartige Aktivitäten im Hintergrund hinweisen.
- Unerwartete Popups oder Anzeigen. Wenn Ihnen häufig Popup-Werbung angezeigt wird oder Ihr Browser auf unbekannte Websites umleitet, kann dies ein Anzeichen für eine Infektion mit einem Trojaner sein.
- Unbekannte Programme oder Dateien. Wenn Sie feststellen, dass auf Ihrem System ohne Ihr Wissen neue oder unbekannte Programme oder Dateien installiert wurden, könnte es sich um einen Trojaner handeln. Trojaner verstecken sich oft in legitim aussehenden Dateien oder Programmen.
- Sicherheitssoftware deaktiviert. Einige Trojaner sind darauf ausgelegt, Antivirensoftware zu deaktivieren oder zu umgehen oder Firewall Schutz. Wenn Ihre Sicherheitssoftware plötzlich deaktiviert ist oder nicht richtig funktioniert, kann dies ein Anzeichen für eine Infektion sein.
- Hohe Netzwerkaktivität. Trojaner kommunizieren oft mit Remote servers, was zu ungewöhnlichen Spitzen in der Netzwerkaktivität führen kann. Sie können dies überprüfen, indem Sie Ihre Netzwerknutzung auf anormalen Datenverkehr überwachen.
- Verdächtige E-Mails oder Anhänge. Da sich Trojaner häufig über E-Mail-Anhänge oder Downloads verbreiten, kann der Erhalt unerwarteter oder verdächtiger E-Mails mit Anhängen oder Links von unbekannten Absendern ein Warnsignal sein.
- Antiviren- oder Anti-Malware-Scans. Regelmäßige Scans mit aktualisierter Antiviren- oder Anti-Malware-Software sind eine der effektivsten Methoden, um einen Trojaner zu erkennen. Moderne Sicherheitstools sind darauf ausgelegt, bekannte Trojaner-Signaturen und Verhaltensmuster zu erkennen.
- Tools zur Verhaltensüberwachung. Moderne Sicherheitslösungen nutzen häufig Verhaltensanalysen, um Anomalien in Systemprozessen und im Netzwerkverkehr zu erkennen. So lässt sich beispielsweise die Präsenz eines Trojaners auch dann identifizieren, wenn dieser sich nicht in einer bekannten Datenbank befindet.
Wie schützt man sich vor einem Trojanischen Pferd?
Zum Schutz vor Trojaner-Malware ist eine Kombination aus sicheren Computerpraktiken und robusten Sicherheitsmaßnahmen erforderlich. Hier sind die wichtigsten Schritte:
- Installieren und aktualisieren Sie Sicherheitssoftware. Verwenden Sie zuverlässige Antiviren- und Anti-Malware-Software, um Trojaner zu erkennen und zu entfernen. Stellen Sie sicher, dass die Software regelmäßig aktualisiert wird, um vor den neuesten Bedrohungen geschützt zu sein.
- Aktivieren Sie eine Firewall. Eine Firewall fungiert als Barriere zwischen Ihrem Gerät und dem Internet, blockiert unbefugten Zugriff und überwacht den Netzwerkverkehr. Verwenden Sie sowohl Software als auch Hardware Firewalls für zusätzlichen Schutz.
- Seien Sie vorsichtig bei Downloads. Vermeiden Sie das Herunterladen von Dateien oder Software aus nicht vertrauenswürdigen oder unbekannten Quellen. Seien Sie besonders vorsichtig bei Freeware, E-Mail-Anhänge und Links in unerwünschten Nachrichten, da diese häufige Überträger von Trojaner-Infektionen sind.
- Halten Sie Ihr System und Ihre Software auf dem neuesten StandAktualisieren Sie regelmäßig Ihre Betriebssystem und Software zur Behebung Schwachstellen die Trojaner ausnutzen könnten. Aktivieren Sie automatische Updates für wichtige Sicherheitspatches.
- Üben Sie E-Mail-Sicherheit. Seien Sie vorsichtig bei unerwarteten E-Mails, insbesondere solchen mit Anhängen oder Links. Überprüfen Sie den Absender, bevor Sie auf etwas klicken oder etwas herunterladen, um Phishing-Versuche zu vermeiden.
- Vermeiden Sie das Klicken auf verdächtige LinksKlicken Sie niemals auf verdächtige oder unbekannte Links in E-Mails, sozialen Medien oder Websites, da diese zu Trojaner-Downloads oder Phishing-Websites führen können.
- Verwenden Sie starke, eindeutige Passwörter. Stärken Sie die Abwehr Ihres Systems durch die Verwendung starker, einzigartiger Passwörter und erwägen Sie die Aktivierung Multi-Faktor-Authentifizierung (MFA) um unbefugten Zugriff nach Möglichkeit zu verhindern.
- Backup deine Daten. Regelmäßig untermauern Ihre wichtigen Daten auf einem externen oder cloud Speicherdienst. Im Falle eines Trojaner-Angriffs, insbesondere eines mit Ransomware, haben Sie eine saubere backup um Ihr System wiederherzustellen.
- Bilden Sie sich und andere weiter. Bleiben Sie über die neuesten Bedrohungen für die Cybersicherheit, einschließlich Trojanern, informiert und informieren Sie die Menschen in Ihrem Umfeld über sichere Internetpraktiken. Bewusstsein ist eine entscheidende Verteidigung gegen Social-Engineering-Taktiken, die häufig mit Trojaner-Angriffen einhergehen.
Wie entferne ich ein Trojanisches Pferd?
Das Entfernen eines Trojaners von Ihrem System erfordert sorgfältige Schritte, um sicherzustellen, dass die Malware vollständig ausgerottet wird. So können Sie einen Trojaner effektiv entfernen:
- Überwachen Sie Ihr System. Überwachen Sie Ihr System auch nach der Entfernung auf Anzeichen einer erneuten Infektion oder ungewöhnlicher Aktivitäten. Achten Sie auf Verlangsamungen, seltsame Popups oder unerwartete Programme, da diese auf verbleibende Malware hinweisen könnten.
- Verbindung zum Internet trennen. Sobald Sie eine Trojaner-Infektion vermuten, trennen Sie Ihren Computer vom Internet, um zu verhindern, dass der Trojaner mit Remote- servers oder das Herunterladen weiterer Malware.
- Starten in den abgesicherten Modus. Starten Sie Ihren Computer im abgesicherten Modus neu, um die Ausführung nicht unbedingt erforderlicher Programme, einschließlich des Trojaners, einzuschränken. So lässt sich Malware leichter identifizieren und entfernen.
- Führen Sie einen vollständigen Systemscan mit einer Antivirensoftware durch. Führen Sie mit einer bewährten Antiviren- oder Anti-Malware-Software einen vollständigen Systemscan durch. Stellen Sie sicher, dass Ihre Software auf dem neuesten Stand ist, damit sie die neuesten Bedrohungen erkennen kann. Der Scan sollte den Trojaner identifizieren und unter Quarantäne stellen.
- Löschen oder unter Quarantäne stellen.. Befolgen Sie nach Abschluss des Antivirenscans die Anweisungen der Software, um die mit Trojanern infizierten Dateien entweder zu löschen oder unter Quarantäne zu stellen. Durch die Quarantäne werden sie vom Rest Ihres Systems isoliert und weiterer Schaden verhindert.
- Auf Restinfektionen prüfen. Führen Sie nach dem Entfernen des Trojaners einen weiteren vollständigen Systemscan durch, um sicherzustellen, dass keine Spuren der Malware zurückbleiben. Einige Trojaner können zusätzliche Schadsoftware installieren, sodass mehrere Scans dabei helfen, eine vollständige Entfernung sicherzustellen.
- Software aktualisieren und patchen. Stellen Sie sicher, dass Ihr Betriebssystem, Browsern und Anwendungen sind mit den neuesten Sicherheitspatches auf dem neuesten Stand. Trojaner nutzen oft Schwachstellen in veralteter Software aus, daher ist es wichtig, alles auf dem neuesten Stand zu halten.
- Passwörter ändern. Wenn der Trojaner möglicherweise vertrauliche Informationen kompromittiert hat, ändern Sie alle Ihre Passwörter, insbesondere für kritische Konten wie E-Mail, Banking und soziale Medien. Verwenden Sie ein sicheres Gerät oder ein Password Manager zu Erstellen Sie starke, einzigartige Passwörter.
- Wiederherstellen von backup (im Bedarfsfall). Wenn der Trojaner großen Schaden an Ihrem System angerichtet hat, müssen Sie möglicherweise Dateien aus einer sauberen backup. Stellen Sie sicher, dass Ihr backup vor der Wiederherstellung sicherzustellen, dass es frei von Malware ist.
