


Eine IP-Adresse (Internetprotokoll-Adresse) ist eine eindeutige numerische Kennung, die jedem Gerät in einem Computernetzwerk zugewiesen wird, das das Internetprotokoll zur Kommunikation nutzt. IP-Adressen erfüllen zwei Hauptfunktionen: Sie identifizieren den Host bzw. die Netzwerkschnittstelle und geben den Standort des Hosts im Netzwerk an.
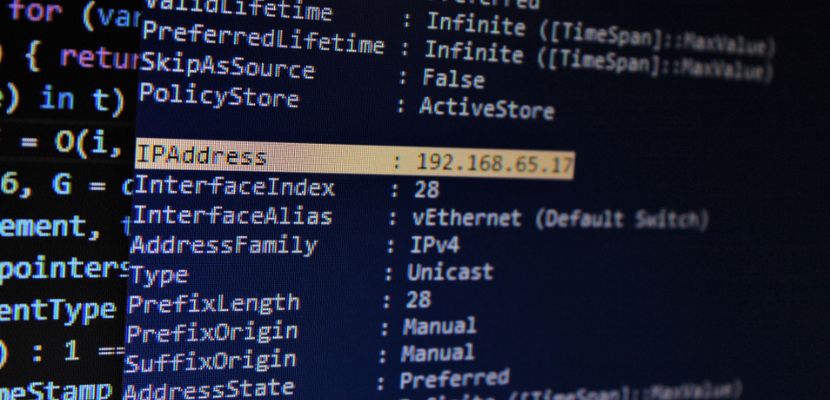
Was ist eine IP-Adresse?
Eine IP-Adresse (Internet Protocol) ist eine eindeutige, durch Punkte oder Doppelpunkte getrennte Zahlenfolge, die jeden Computer identifiziert, der das Internet Protocol zur Kommunikation über ein Netzwerk verwendet. Diese Adresse dient nicht nur als eindeutige Kennung für Geräte in einem Netzwerk, sondern bietet auch die Möglichkeit, diese Geräte zu lokalisieren und zu unterscheiden. Die Hauptaufgabe einer IP-Adresse besteht darin, die Datenübertragung zwischen einer Quelle und einem Ziel zu ermöglichen, indem die genauen Endpunkte für diesen Datenaustausch angegeben werden.
IP-Adressen funktionieren in zwei Hauptversionen: IPv4 und IPv6 . IPv4-Adressen bestehen aus vier Oktetten, die jeweils von 0 bis 255 reichen, und werden im Punktdezimalformat geschrieben (z. B. 192.168.0.1). Aufgrund des exponentiellen Wachstums des Internets und der Erschöpfung der verfügbaren IPv4-Adressen wurde IPv6 entwickelt. IPv6-Adressen sind mit 128 Bit deutlich länger als die 32 Bit von IPv4 und werden im Hexadezimalformat mit Doppelpunkten als Trennzeichen geschrieben (z. B. 2001:0db8:85a3:0000:0000:8a2e:0370:7334). Diese Erweiterung ermöglicht eine wesentlich größere Anzahl eindeutiger Adressen und trägt so der stetig wachsenden Anzahl internetfähiger Geräte Rechnung. Die IP-Adresse ist ein wesentlicher Bestandteil des Routing-Prozesses. Router verwenden diese Adressen, um den effizientesten Weg für die Datenübertragung über das Internet zu ihrem Ziel zu bestimmen.
Wie funktionieren IP-Adressen?
Wenn sich ein Gerät, wie beispielsweise ein Computer oder ein Smartphone, mit dem Internet verbindet, wird ihm von seinem Internetdienstanbieter (ISP) oder Netzwerkadministrator eine IP-Adresse zugewiesen . Diese IP-Adresse dient als eindeutiger Identifikator und stellt sicher, dass gesendete und empfangene Daten an das richtige Gerät weitergeleitet werden. Der Prozess der Datenkommunikation umfasst mehrere wichtige Schritte:
- Erstellung von Datenpaketen. Wenn Sie Daten über das Internet senden, sei es eine E-Mail, eine Webseitenanforderung oder eine Datei, werden die Daten in kleinere Teile, sogenannte Pakete, aufgeteilt. Jedes Paket enthält nicht nur die Daten, sondern auch wichtige Informationen wie die Ziel-IP-Adresse und die Quell-IP-Adresse.
- Routenführung. Router, also Geräte, die Datenpakete zwischen Computernetzwerken weiterleiten, spielen eine entscheidende Rolle bei der Weiterleitung dieser Pakete. Wenn ein Paket von Ihrem Gerät gesendet wird, erreicht es zunächst einen Router, der die Ziel-IP-Adresse untersucht und den besten Pfad für das Paket bestimmt. Diese Entscheidung basiert auf Routing-Tabellen und Protokollen, die eine effiziente Datenübertragung.
- Übertragung über Netzwerke. Das Paket durchläuft verschiedene Router und Netzwerke, bis es das Netzwerk erreicht, das der Ziel-IP-Adresse zugeordnet ist. Jeder Router auf dem Weg verwendet die Ziel-IP-Adresse, um das Paket näher an sein endgültiges Ziel weiterzuleiten.
- Ankunft und Wiederaufbau. Sobald das Paket das Zielnetzwerk erreicht, wird es an das entsprechende Gerät mit der entsprechenden IP-Adresse weitergeleitet. Das Gerät Netzwerkschnittstellenkarte (NIC) empfängt das Paket und setzt es mit anderen Paketen wieder zusammen, um die ursprünglichen Daten zu rekonstruieren.
- Antwort und Bestätigung. Wenn die gesendeten Daten eine Antwort erfordern, erstellt das Zielgerät seine eigenen Datenpakete, einschließlich der IP-Adresse des ursprünglichen Absenders als neues Ziel. Dieser Vorgang wiederholt sich in umgekehrter Reihenfolge und stellt die Kommunikation zwischen den beiden Geräten sicher.
IP-Adresstypen
Es gibt verschiedene Typen von IP-Adressen, die jeweils einen bestimmten Zweck in der Netzwerkinfrastruktur erfüllen. Das Verständnis dieser Unterschiede ist wichtig, um zu verstehen, wie Geräte über Netzwerke kommunizieren und wie Daten effizient weitergeleitet werden.
IPv4
IPv4 (Internetprotokoll Version 4) ist die vierte Version des Internetprotokolls und eines der Kernprotokolle standardbasierter Netzwerktechnologien im Internet. Es verwendet ein 32- Bit - Adressschema, das insgesamt etwa 4.3 Milliarden eindeutige Adressen ermöglicht. IPv4-Adressen werden üblicherweise in Punktdezimalschreibweise dargestellt, bestehend aus vier Dezimalzahlen zwischen 0 und 255, die durch Punkte getrennt sind (z. B. 192.168.1.1). Trotz seiner weiten Verbreitung führte die begrenzte Anzahl verfügbarer Adressen zur Entwicklung von IPv6.
IPv6
IPv6 (Internet Protocol Version 6) ist die neueste Version des Internetprotokolls und wurde entwickelt, um die Erschöpfung der IPv4-Adressen zu beheben. IPv6 verwendet ein 128-Bit-Adressformat, wodurch die Anzahl der möglichen Adressen auf 340 Sextillionen (eine 39-stellige Zahl) deutlich erhöht wird. Dieser riesige Adressraum ermöglicht das kontinuierliche Wachstum des Internets und die Verbreitung verbundener Geräte. IPv6-Adressen werden hexadezimal geschrieben und durch Doppelpunkte getrennt (z. B. 2001:0db8:85a3:0000:0000:8a2e:0370:7334), was eine komplexere, aber flexible Struktur.
Öffentliche IP-Adressen
Öffentliche IP-Adressen werden Geräten zugewiesen, die direkt mit dem Internet verbunden sind, wodurch sie global zugänglich sind. Diese Adressen sind eindeutig und müssen bei einem Internet-Register registriert werden, um Konflikte zu vermeiden. Öffentliche IP-Adressen sind wichtig für Netz servers, E-Mail serversund andere internetbasierte Dienste, die von überall auf der Welt erreichbar sind. Sie ermöglichen es Geräten, über verschiedene Netzwerke hinweg miteinander zu kommunizieren und werden von Internetdienstanbietern (ISPs) verwaltet.
Private IP-Adressen
Private IP-Adressen werden innerhalb lokaler Netzwerke verwendet und sind im öffentlichen Internet nicht routingfähig. Sie sind für die interne Nutzung in privaten Netzwerken wie Heimnetzwerken, Büros oder Unternehmensnetzwerken vorgesehen. Private IP-Adressen liegen in bestimmten, von der Internet Assigned Numbers Authority (IANA) definierten Bereichen, beispielsweise von 192.168.0.0 bis 192.168.255.255. Um Geräten mit privaten IP-Adressen den Internetzugang zu ermöglichen, wird häufig Network Address Translation (NAT) eingesetzt, indem diese einer öffentlichen IP-Adresse zugeordnet werden.
Statische IP-Adressen
Statische IP-Adressen sind feste Adressen, die sich im Laufe der Zeit nicht ändern. Sie werden manuell konfiguriert und häufig verwendet für servers, Netzwerkgeräte und alle Geräte, die eine permanente IP-Adresse benötigen. Statische IP-Adressen sind entscheidend für Anwendungen die einen ständigen Zugriff benötigen, wie zum Beispiel Hosting von Websites, Laufen fTP serversden Fernzugriff Dienstleistungen. Sie bieten Stabilität und Zuverlässigkeit und sind daher ideal für Dienstleistungen, bei denen IP-Adressen ändern könnte zu Störungen führen.
Dynamische IP-Adressen
Dynamische IP-Adressen werden Geräten vorübergehend zugewiesen und können sich bei jeder Verbindung des Geräts mit dem Netzwerk ändern. Diese Adressen werden automatisch von einem DHCP (Dynamisches Host-Konfigurationsprotokoll) server. Dynamische IP-Adressen werden häufig für den allgemeinen Internetzugang von PCs, Smartphones und anderen Geräten verwendet, die keine permanente IP-Adresse benötigen. Sie helfen dabei, den Pool verfügbarer IP-Adressen zu schonen und vereinfachen die Netzwerkverwaltung durch Automatisierung des Adresszuweisungsprozesses.
Sicherheit der IP-Adresse
Die Sicherheit von IP-Adressen ist ein entscheidender Aspekt für die Sicherheit und Integrität der digitalen Kommunikation im Internet. Sie umfasst verschiedene Techniken und Verfahren zum Schutz von IP-Adressen vor unberechtigtem Zugriff, Cyberangriffen und böswilligen Aktivitäten. Effektive IP-Adresssicherheit gewährleistet, dass die über Netzwerke übertragenen Daten vertraulich, intakt und nur für autorisierte Benutzer zugänglich bleiben.
Sicherheitsbedrohungen für IP-Adressen
Die Sicherheit von IP-Adressen ist unerlässlich, um Netzwerke und Geräte vor einer Reihe von Bedrohungen zu schützen, die die Datenintegrität, den Datenschutz und die allgemeine Netzwerkfunktionalität beeinträchtigen können. Das Verständnis dieser Bedrohungen ist entscheidend für die Implementierung wirksamer Sicherheitsmaßnahmen zum Schutz vor böswilligen Aktivitäten, die auf IP-Adressen abzielen.
IP-Spoofing
IP-Spoofing tritt auf, wenn ein Angreifer IP-Pakete von einer falschen (oder „gefälschten“) Quelladresse sendet, um seine Identität zu verbergen oder sich als ein anderes System auszugeben. Diese Technik wird häufig bei verschiedenen Arten von Cyberangriffen verwendet, beispielsweise bei Denial-of-Service-Angriffen (DoS), bei denen der Angreifer ein Ziel mit Datenverkehr überflutet, um es zu überlasten. IP-Spoofing erleichtert auch Man-in-the-Middle-Angriffe, bei denen der Angreifer die Kommunikation zwischen zwei Parteien abfängt und möglicherweise verändert. Die Hauptgefahr von IP-Spoofing liegt darin, dass es Netzwerksicherheitsmaßnahmen umgehen kann, die auf der Überprüfung von IP-Adressen beruhen, was zu unbefugtem Zugriff und Datenverletzungen führen kann.
DDoS-Angriffe
DDoS-Angriffe (Distributed Denial-of-Service) das Netzwerk eines Ziels überlasten oder server mit einem enormen Datenverkehr von mehreren kompromittierten Geräten. Der Angriff zielt darauf ab, die Ressourcen des Ziels zu erschöpfen und es für legitime Benutzer unzugänglich zu machen. DDoS-Angriffe werden häufig mithilfe von Botnetzen durchgeführt, also Netzwerken infizierter Computer, die vom Angreifer kontrolliert werden. Die Verwendung zahlreicher IP-Adressen macht es schwierig, diese Angriffe abzuschwächen, da es schwierig wird, bösartigen Datenverkehr von legitimen Anfragen zu unterscheiden.
IP-Adressscan
IP-Adress-Scanning ist eine Aufklärungsmethode, mit der Angreifer aktive IP-Adressen und offene Ports in einem Netzwerk identifizieren . Durch das systematische Scannen eines IP-Adressbereichs können Angreifer potenzielle Schwachstellen aufdecken, beispielsweise ungepatchte Software oder fehlerhaft konfigurierte Geräte, die sie ausnutzen können. IP-Adress-Scanning ist oft ein Vorbote gezielterer Angriffe und liefert Angreifern wertvolle Informationen über die Netzwerkstruktur und Sicherheitslücken.
Man-in-the-Middle-Angriffe
Man-in-the-Middle-Angriffe (MitM-Angriffe) liegen vor, wenn ein Angreifer die Kommunikation zwischen zwei Parteien abfängt und gegebenenfalls verändert, ohne dass diese es bemerken. Indem er sich zwischen das Opfer und das beabsichtigte Ziel schaltet, kann der Angreifer sensible Informationen wie Anmeldedaten abfangen oder Schadcode in den Kommunikationsfluss einschleusen. MitM-Angriffe nutzen häufig Techniken wie IP-Spoofing und DNS-Spoofing, um den Datenverkehr über das System des Angreifers umzuleiten.
IP-Adress-Hijacking
Beim IP-Adress-Hijacking erlangt ein Angreifer unrechtmäßig die Kontrolle über einen IP-Adressbereich, indem er Routing-Tabellen manipuliert oder Schwachstellen im Border Gateway Protocol (BGP) ausnutzt . Sobald er die Kontrolle erlangt hat, kann er den für die legitimen IP-Adressen bestimmten Datenverkehr in sein eigenes Netzwerk umleiten und die Daten möglicherweise abfangen oder verändern. IP-Adress-Hijacking kann Internetdienste stören, Datendiebstahl erleichtern und zu weitreichenden Verbindungsproblemen führen.
Botnetze
Botnetze sind Netzwerke kompromittierter Geräte, die oft von einem Angreifer ferngesteuert werden und für koordinierte Cyberangriffe wie DDoS-Angriffe verwendet werden. Spam Verbreitung und Datendiebstahl. Jedes Gerät in einem Botnetz, auch Bot genannt, arbeitet unter der Kontrolle eines Command-and-Control- server die ihre Aktivitäten steuert. Botnetze nutzen zahlreiche IP-Adressen für ihre Angriffe, was ihre Erkennung und Abwehr erschwert.
Methoden zum Schutz von IP-Adressen
Der Schutz von IP-Adressen ist für die Sicherung von Netzwerken und den Schutz von Daten vor verschiedenen Cyberbedrohungen unerlässlich. Die Implementierung robuster Schutzmethoden hilft, unbefugten Zugriff, Datenlecks und andere böswillige Aktivitäten zu verhindern. Hier sind einige der wichtigsten Methoden zum Schutz von IP-Adressen, die jeweils spezifische Bedrohungen und Schwachstellen angehen:
Firewalls
Firewalls sind Sicherheitsgeräte oder -software, die den ein- und ausgehenden Netzwerkverkehr anhand vordefinierter Sicherheitsregeln überwachen und steuern. Sie fungieren als Barriere zwischen vertrauenswürdigen und nicht vertrauenswürdigen Netzwerken, wie beispielsweise dem Internet, um unbefugten Zugriff zu blockieren und gleichzeitig legitimen Datenverkehr zu ermöglichen. Firewalls lassen sich so konfigurieren, dass sie den Datenverkehr anhand von IP-Adressen, Portnummern und Protokollen filtern und somit eine erste Verteidigungslinie gegen Cyberbedrohungen wie unbefugten Zugriff und Netzwerkangriffe bilden.
Network Address Translation (NAT)
Network Address Translation (NAT) ist eine Methode, mit der private IP-Adressen einer einzigen öffentlichen IP-Adresse zugeordnet werden, wodurch die internen IP-Adressen von Geräten innerhalb eines lokalen Netzwerks maskiert werden. NAT hilft dabei, die interne Netzwerkstruktur vor externen Entitäten zu verbergen, wodurch es für Angreifer schwieriger wird, einzelne Geräte anzugreifen. Indem nur eine einzige öffentliche IP-Adresse offengelegt wird, erhöht NAT die Sicherheit und schont den begrenzten Pool verfügbarer öffentlicher IP-Adressen.
Virtuelle private Netzwerke (VPNs)
Virtuelle private Netzwerke (VPNs) Erstellen Sie sichere, verschlüsselte Verbindungen über öffentliche Netzwerke und schützen Sie IP-Adressen und Daten effektiv vor Abhören und Abfangen. VPNs ermöglichen Benutzern die Verbindung zum Internet über ein sicheres server, maskieren ihre echten IP-Adressen und verschlüsseln alle zwischen dem Gerät des Benutzers und dem VPN übertragenen Daten server. Dadurch werden Datenschutz, Sicherheit und Anonymität gewährleistet und Angreifer können die Kommunikation nur schwer verfolgen oder abfangen.
Whitelisting von IP-Adressen
Beim Whitelisting von IP-Adressen wird eine Liste vertrauenswürdiger IP-Adressen erstellt, die auf ein Netzwerk oder bestimmte Ressourcen zugreifen dürfen. Mit dieser Methode wird der Zugriff ausschließlich auf autorisierte Benutzer und Geräte beschränkt, wodurch das Risiko eines unbefugten Zugriffs und potenzieller Angriffe verringert wird. Whitelisting ist besonders nützlich, um sensible Systeme, Anwendungen und Dienste zu sichern und sicherzustellen, dass nur bekannte und vertrauenswürdige Entitäten eine Verbindung herstellen können.
Intrusion Detection and Prevention-Systeme (IDPS)
Intrusion Detection and Prevention-Systeme (IDPS) überwachen den Netzwerkverkehr auf verdächtige Aktivitäten und potenzielle Bedrohungen. Diese Systeme können unbefugte Zugriffsversuche, Anomalien und andere bösartige Verhaltensweisen erkennen und darauf reagieren, indem sie IP-Adressen und Verkehrsmuster analysieren. IDPS können Bedrohungen automatisch in Echtzeit blockieren oder abschwächen und bieten so eine zusätzliche Sicherheitsebene zum Schutz vor verschiedenen Cyberangriffen.
IP-Adressen-Blacklisting
Bei der Blacklisting von IP-Adressen handelt es sich um die Pflege einer Liste bekannter bösartiger oder verdächtiger IP-Adressen, denen der Zugriff auf ein Netzwerk oder System verweigert wird. Diese Methode hilft, Angriffe aus bekannten Quellen wie Botnetzen, Spam serversund andere schädliche Entitäten. Blacklisting wird häufig in Verbindung mit anderen Sicherheitsmaßnahmen verwendet, um den allgemeinen Netzwerkschutz zu verbessern und das Risiko von Cyberbedrohungen zu verringern.
Secure Socket Layer (SSL) und Transport Layer Security (TLS)
Secure Socket Layer (SSL) und Transportschichtsicherheit (TLS) sind kryptografische Protokolle, die zur Sicherung der Kommunikation über ein Netzwerk entwickelt wurden. Sie verschlüsseln die zwischen einem Client und einem server, wodurch sichergestellt wird, dass IP-Adressen und andere sensible Informationen vertraulich bleiben und vor Abfangen geschützt sind. SSL / TLS wird häufig zur Sicherung des Webverkehrs, der E-Mail-Kommunikation und anderer Online-Transaktionen verwendet und bietet einen robusten Schutz gegen Lauschangriffe und Man-in-the-Middle-Angriffe.
Wie sucht man nach IP-Adressen?
Beim Nachschlagen von IP-Adressen werden verschiedene Tools und Methoden verwendet, um die IP-Adresse eines Geräts zu ermitteln oder Informationen zu einer IP-Adresse zu sammeln. Diese Methoden können zur Fehlerbehebung, zur Netzwerkverwaltung oder zu Sicherheitszwecken verwendet werden. Hier sind einige gängige Methoden zum Nachschlagen von IP-Adressen:
Verwenden von Befehlszeilentools
Eine der einfachsten Möglichkeiten, eine IP-Adresse nachzuschlagen, besteht in der Verwendung von Befehlszeilentools, die in den meisten Betriebssystemen verfügbar sind.
- Windows. Öffnen Sie die Eingabeaufforderung und verwenden Sie den Befehl ipconfig, um die IP-Adresse Ihres Geräts anzuzeigen. Für detailliertere Netzwerkinformationen verwenden Sie ipconfig /all.
- macOS/Linux. Öffnen Sie Terminal und verwenden Sie die ifconfig-Befehl (oder ip a auf neueren Linux-Distributionen), um die IP-Adresse und Netzwerkkonfiguration Ihres Geräts anzuzeigen.
Online-IP-Lookup-Dienste
Mehrere Websites bieten IP-Lookup-Dienste an, die Informationen zu öffentlichen IP-Adressen bereitstellen. Diese Dienste zeigen Details wie den ungefähren geografischen Standort, den ISP und die mit der IP-Adresse verknüpfte Domäne an. Zu den beliebten IP-Lookup-Websites gehören WhatIsMyIP.com, IPinfo.io und Geolocation Services.
WHOIS Nachschlagen
WHOIS- Datenbanken enthalten Registrierungsinformationen zu Domainnamen und IP-Adressen. Mithilfe eines WHOIS-Lookup-Tools können Sie die Inhaberdaten, Kontaktinformationen und Registrierungsdaten einer bestimmten IP-Adresse ermitteln. Viele Websites, wie beispielsweise ARIN WHOIS oder WHOIS.net, bieten WHOIS-Lookup-Dienste an.
Netzwerk-Scan-Tools
Netzwerk-Scan-Tools wie Nmap können verwendet werden, um Geräte in einem Netzwerk zu erkennen und Informationen zu ihren IP-Adressen zu sammeln. Nmap kann einen Bereich von IP-Adressen scannen, um aktive Geräte, offene Ports und auf diesen Geräten laufende Dienste zu identifizieren.
Verwenden der Weboberfläche eines Routers
Um IP-Adressen in Ihrem lokalen Netzwerk nachzuschlagen, können Sie sich in die Weboberfläche Ihres Routers einloggen. Die meisten Router zeigen eine Liste der verbundenen Geräte mit ihren IP-Adressen an. Der Zugriff auf die Router-Oberfläche erfolgt üblicherweise durch Eingabe der Router-IP-Adresse in einen Webbrowser und anschließende Anmeldung mit den entsprechenden Zugangsdaten.
Reverse-DNS-Suche
Eine Reverse -DNS -Abfrage ermöglicht es, den zu einer IP-Adresse gehörenden Domainnamen zu ermitteln. Dies ist hilfreich, um die Hostnamen von Geräten in einem Netzwerk zu identifizieren. Tools wie der Befehl `nslookup` (in den meisten Betriebssystemen verfügbar ) oder Online-Reverse-DNS-Abfragedienste können hierfür verwendet werden.
Verwenden der Netzwerkverwaltungssoftware
Netzwerkverwaltungssoftware wie SolarWinds, PRTG Network Monitor oder ManageEngine bietet umfassende Tools zur Überwachung und Verwaltung von Netzwerkgeräten. Diese Tools können Geräte automatisch erkennen, ihre IP-Adressen anzeigen und detaillierte Einblicke und Berichte in das Netzwerk bereitstellen.
Browserbasierte Tools
Viele Webbrowser verfügen über integrierte Tools zum Nachschlagen von IP-Adressen. Beispielsweise zeigen die Entwicklertools von Chrome (erreichbar durch Drücken von F12) die IP-Adressen von Webbrowsern an. servers mit dem eine Webseite kommuniziert. Dies kann für Webentwickler und Netzwerkadministratoren nützlich sein.
